Stiamo lavorando con Windows Server. Abbiamo creato un dominio Active Directory e vogliamo concedere a tutti gli utenti del dominio di accedere ad una cartella condivisa. Vediamo le differenza tra i gruppi Users, Authenticated Users, Domain Users, Everyone, all'interno di un dominio Active Directory, e quale gruppo utilizzare per dare accesso alle risorse del nostro server. Questi gruppi sembrano uguali perché tutti permettono l'accesso degli utenti alla cartella del server. Ci sono differenze? E se si, quali?
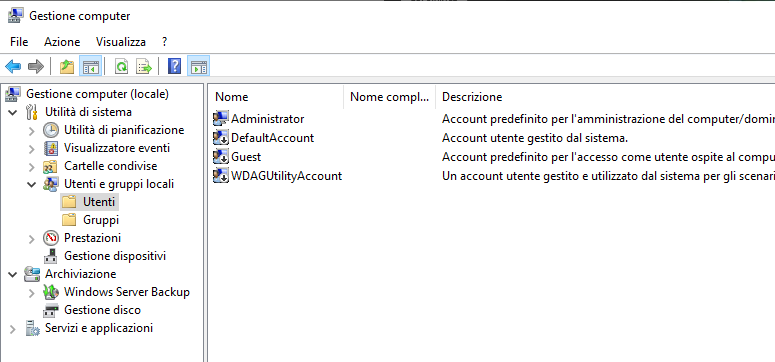
Quando si installa Windows Server, il sistema operativo crea account e gruppi utente predefiniti. Questi account sono individuabili localmente al sistema installato, e validi solo per l'autenticazione a questo sistema. Li troviamo sulla finestra Utenti e gruppi locali all'interno della Gestione Computer.
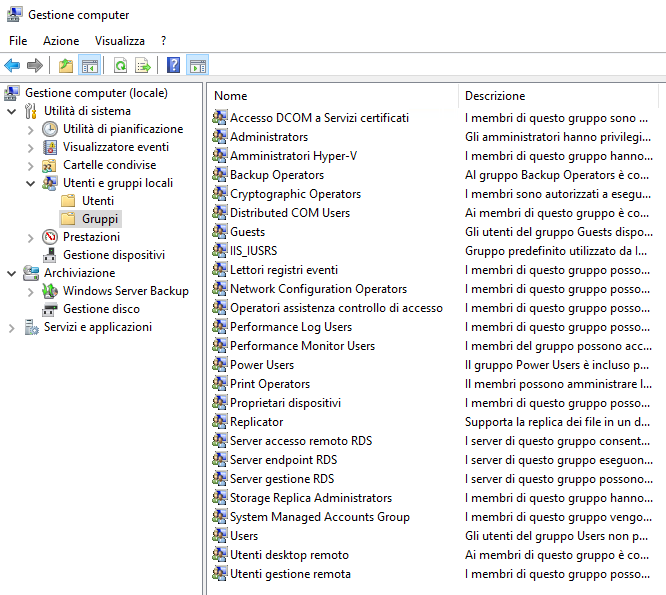
Quando un server Windows viene inserito all'interno di un dominio Active Directory, ci sono alcune modifiche significative riguardo ai gruppi locali. Ecco cosa succede:
- Utenti e Gruppi Locali:
- Utenti e gruppi locali esistenti sul server non vengono eliminati.
- Membri dei Gruppi:
- Dopo l'inserimento nel dominio, i membri dei gruppi locali possono includere utenti del dominio stesso.
- Puoi aggiungere utenti di dominio ai gruppi locali, procedura che consente di gestire le autorizzazioni in modo più flessibile.
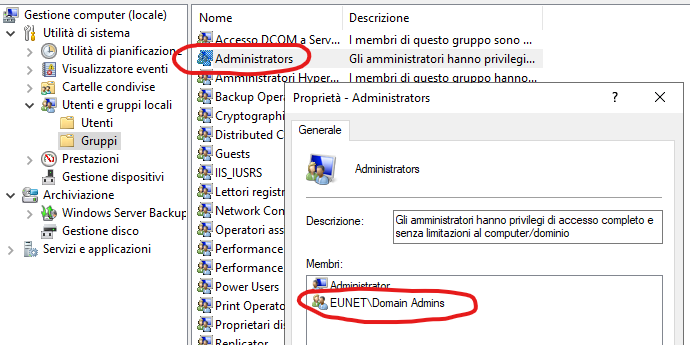
- Automaticamente, all'interno del gruppo locale Administrators, viene inserito il gruppo Domain Admins: questo significa che gli amministratori del Dominio diventano amministratori del server inserito a dominio, come mostrato di seguito:
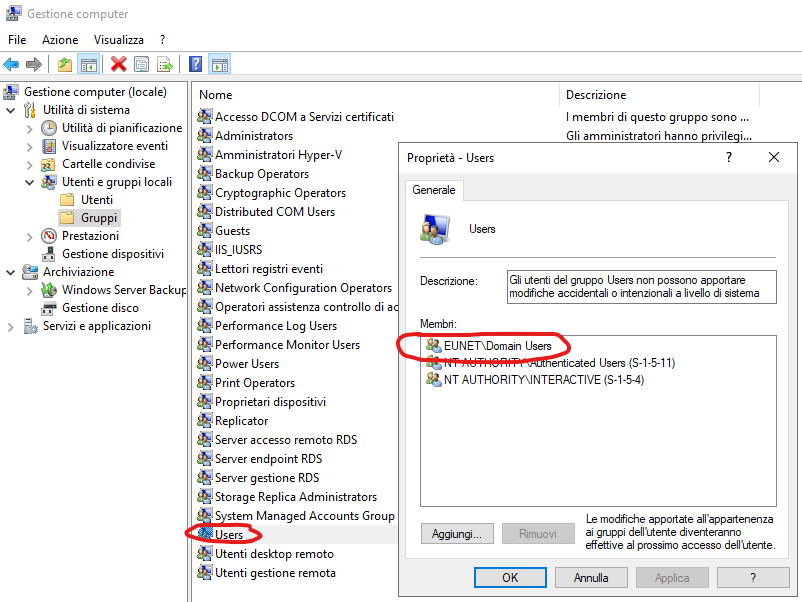
- Automaticamente, all'interno del gruppo locale Users, viene inserito il gruppo Domain Users, come mostrato nell'immagine sotto. Questo significa che utenti e gruppi del Dominio possono essere utilizzati per dare accesso alle risorse locali del server.
Cosa succede a gruppi e utenti locali se il server viene promosso a Domain Controller?
In questo caso utenti e gruppi locali non possono più essere utilizzati. Per un Domain Controller, sono disponibili gli account predefiniti di Active Directory.
I gruppi predefiniti di Active Directory si trovano nel contenitore Builtin e nel contenitore Users in Active Directory Users and Computers. Il contenitore Builtin include gruppi definiti con ambito locale di dominio (Domain Local). Il contenitore Users include i gruppi definiti con ambito globale e quelli definiti con ambito locale di dominio (Domain Local). È possibile spostare i gruppi che si trovano in questi contenitori in altri gruppi o unità organizzative all'interno del dominio, ma non in altri domini.
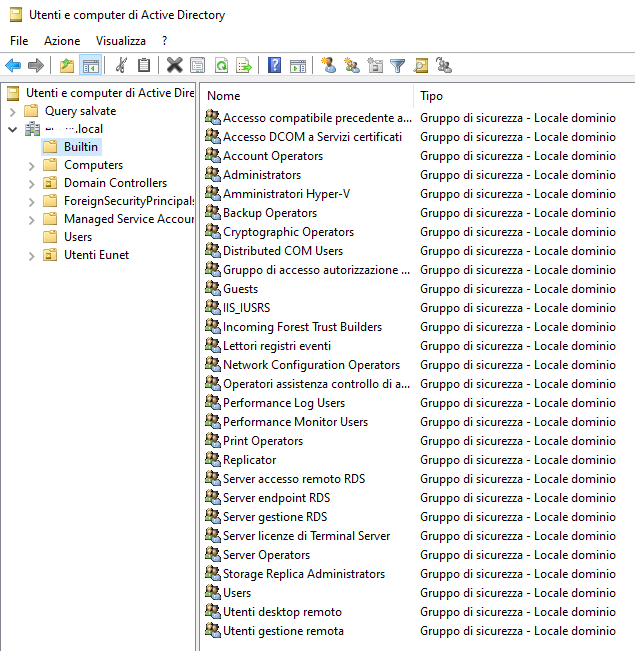

Abbiamo detto che il contenitore Builtin include i gruppi definiti con ambito Domain Local mentre il contenitore Users include sia gruppi definiti con ambito Global che Domain Local.
Ma cos'è l'ambito di un gruppo? Qual è la differenza tra i gruppi Global e Domain Local?
Ogni gruppo ha un ambito che identifica il suo campo di applicazione nell'albero o nella foresta di dominio. L'ambito di un gruppo definisce la posizione in cui è possibile concedere le autorizzazioni di rete per il gruppo. Active Directory definisce i tre ambiti di gruppo seguenti:
- Domain Local: locale al dominio, i gruppi di questo ambito possono ricevere autorizzazioni all'interno dello stesso dominio di appartenenza.
- Global: i gruppi di questo ambito possono ricevere autorizzazioni in qualsiasi dominio della stessa foresta Active Directory. Può avere come membri Account dello stesso dominio e altri gruppi globali dello stesso dominio.
- Universale: può ricevere autorizzazioni per qualsiasi dominio nella stessa foresta o foreste attendibili. Può avere come membri Account di qualsiasi dominio nella stessa foresta.
L'account Administrator predefinito di Active Directory fornisce accesso completo a file, directory, servizi e altre funzioni; non è possibile eliminare o disattivare questo account. Fa parte dei gruppi predefiniti Domain Admins ed Enterprise Admins, dai quali è possibile rimuoverlo per impedire eccessivi privilegi concentrati su un unico account.
Dovendo concedere accesso ad una risorsa (ad esempio una cartella condivisa) a tutti gli utenti del dominio, nelle impostazioni di sicurezza concediamo l'accesso al gruppo Users o Domain Users? O meglio agli Authenticated Users oppure ad Everyone?
Il gruppo Users presente nel contenitore Builtin è un gruppo speciale che non dovrebbe essere utilizzato per caricare al suo interno nuovi utenti di dominio. Quando creiamo un nuovo utente nel dominio, questo non sarà incluso automaticamente nel gruppo speciale Users dentro Builtin, ma nel gruppo Domain Users (che sta nel contenitore Users e non in Builtin): esso include tutti gli account utente del dominio e, per impostazione predefinita, qualsiasi account utente creato nel dominio diventa automaticamente membro di questo gruppo. Se si desidera che tutti gli utenti del dominio abbiano accesso ad una risorsa di un server dello stesso dominio, è consigliabile concedere autorizzazioni di accesso utilizzando il gruppo Domain Users.
E per quanto riguarda Authenticated Users ed Everyone? Non sono utilizzabili anch'essi per concedere privilegi di accesso agli utenti?
Tra i numerosi gruppi presenti in Active Directory, "Everyone" e "Authenticated Users" sono due dei più noti e, spesso, causa di confusione. Non sono gruppi di sicurezza "tradizionali" nel senso che non vengono gestiti allo stesso modo di altri gruppi predefiniti o personalizzati. Approfondiamo questi gruppi, le loro differenze ed i consigli sul loro uso in un articolo a parte:
Everyone vs Authenticated Users: differenze e consigli per la sicurezza in Active Directory
Osservazioni pratiche
E' vero che il gruppo Users presente nel contenitore Builtin contiene in maniera predefinita il gruppo Domain Users, ma esso nasce per contenere gli utenti locali che erano presenti nel primo server promosso a Domain Controller. Ricordiamo infatti che quando un server viene promosso a Domain Controller, perde i suoi utenti locali che saranno trasferiti nel gruppo speciale Users, nel contenitore Builtin di Active Directory. Tuttavia, questo vale solo per il primo Domain Controller. Se promuoviamo a Domain Controller dello stesso dominio un secondo server, i suoi utenti locali saranno eliminati e non trasferiti nel gruppo speciale Users dentro Builtin.
Fornite sempre all'account Administrator una password robusta: si tratta di un account ben noto, con cui si gestisce tutto il sistema, pertanto sarà il primo account ad essere sotto "osservazione" in caso di attacco. Come ulteriore misura di precauzione si consiglia di rinominarlo, creando magari un nuovo account Administrator fittizio, che non disponga dei privilegi di quello vero.
Non utilizzate inoltre l'account Administrator per la gestione dei vostri server e/o del vostro dominio, piuttosto inserite i vari account deputati alla gestione dentro il gruppo Administrators.
In un dominio Active Directory, l'utente predefinito di dominio Administrator fa parte del gruppo Domain Admins, gruppo che a sua volta è inserito all'interno del gruppo Administrators dei PC client facenti parte del dominio, nonchè del gruppo Administrators dei server membri. Per evitare quindi che chi accede su uno di questi PC con l'account di dominio Administrator sia in grado di amministrare le risorse del PC stesso e di tutto il dominio, togliete l'Administrator dal gruppo Domain Admins.
Lo stesso ragionamento vale per il gruppo predefinito Enterprise Admins: anche qui trovate l'account Administrator.